%20--%3e%3cdefs%3e%3cstyle%3e%20.st0%20{%20mask:%20url(%23mask);%20}%20.st1%20{%20fill:%20%23fff;%20}%20.st1,%20.st2%20{%20fill-rule:%20evenodd;%20}%20.st3%20{%20mask:%20url(%23mask-1);%20}%20.st2%20{%20fill:%20%235189a0;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='20.8'%20height='20.8'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='st1'%20points='0%200%2020.8%200%2020.8%2020.8%200%2020.8%200%200'/%3e%3c/g%3e%3c/mask%3e%3cmask%20id='mask-1'%20x='16.2'%20y='15.8'%20width='7.4'%20height='7.4'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-4'%3e%3cpolygon%20id='path-3'%20class='st1'%20points='16.2%2015.8%2023.6%2015.8%2023.6%2023.1%2016.2%2023.1%2016.2%2015.8'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3cg%20id='web版'%3e%3cg%20id='_內文頁'%20data-name='內文頁'%3e%3cg%20id='btn_search'%3e%3cg%20id='Group-3'%3e%3cg%20class='st0'%3e%3cpath%20id='Fill-1'%20class='st2'%20d='M10.4,3c-4.1,0-7.4,3.3-7.4,7.4s3.3,7.4,7.4,7.4,7.4-3.3,7.4-7.4-3.3-7.4-7.4-7.4M10.4,20.8C4.7,20.8,0,16.1,0,10.4S4.7,0,10.4,0s10.4,4.7,10.4,10.4-4.7,10.4-10.4,10.4'/%3e%3c/g%3e%3c/g%3e%3cg%20id='Group-6'%3e%3cg%20class='st3'%3e%3cpath%20id='Fill-4'%20class='st2'%20d='M23.1,22.3l-.4.4c-.6.6-1.7.6-2.3,0l-3.7-3.7c-.6-.6-.6-1.7,0-2.3l.4-.4c.6-.6,1.7-.6,2.3,0l3.7,3.7c.6.6.6,1.7,0,2.3'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
資安事件激增近6成 AI攻擊手法與自保方式大公開!
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_FB'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M21,42C6.6,42,0,36.1,0,21.7S6.6,0,21,0s21,7.3,21,21.7-6.6,20.3-21,20.3Z'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M23,34v-11.8h4l.6-4.6h-4.5v-2.9c0-1.3.4-2.2,2.3-2.2h2.4v-4.1c-.4,0-1.9-.2-3.5-.2-3.5,0-5.9,2.1-5.9,6.1v3.4h-4v4.6h4v11.8h4.7Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_line'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M42,21.7c0,14.4-6.6,20.3-21,20.3S0,36.1,0,21.7,6.6,0,21,0s21,7.3,21,21.7'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M30.6,18.3c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.2.3h-3.8c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h3.8c.1,0,.3.1.3.3v1ZM25.5,23.2c0,.1-.1.3-.3.3h-.9s0,0,0,0h0s0,0,0,0h0s0,0,0,0l-2.7-3.7v3.6c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1.1s0,0,0,0h0s0,0,0,0h0s0,0,0,0c0,0,0,0,0,0l2.7,3.7v-3.5c0-.1.1-.3.3-.3h1c.1,0,.2.1.2.3v5.9ZM19,23.2c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v5.9ZM16.7,23.2c0,.1-.1.3-.3.3h0s-3.8,0-3.8,0c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v4.7h2.6c.1,0,.3.1.3.3v1ZM21.4,8.9c-7.4,0-13.4,5-13.4,11s4.8,10,11.2,10.9c.4,0,1,.3,1.2.7.1.3,0,.9,0,1.2,0,0-.2,1-.2,1.2,0,.3-.3,1.3,1.2.7,1.4-.6,7.7-4.6,10.5-7.9,1.9-2.2,2.9-4.4,2.9-6.8,0-6.1-6-11-13.4-11h0Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
今周刊/陳子萱
根據台灣上市櫃重訊統計,今年迄今資安事件已經來到一一八件,已比去年全年成長近六成,關鍵就在於AI。 究竟AI攻擊的手法有哪些?政府和企業又該如何因應這場全新戰役?
資安災情烽火連天,十一月初,永豐銀有四百多位客戶帳號被駭入,遭駭客轉出四一七萬元;十月中,軟體服務公司91APP發現訂單資料庫遭駭,近一千四百個品牌、四八○ 萬名消費者個資恐已外洩。這一切,很可能只是AI自動攻擊時代的序幕。
類似的攻擊,已在短期內重演,十一月四日起,葡萄王、美吾華、崇越等十三家公司陸續發布重訊指出,委外的軟體服務商順立智慧(Cyberbiz)遭駭,導致部分資料遭異常存取,宛如91APP資安事件翻版。翻開上市櫃重訊統計,去年約有七十四起資安攻擊事件,今年截至十一月初已達一一八件,成長近六成。
AI攻擊三大趨勢 人類難抵擋
「AI的手法是無差別攻擊,目標不再是幾家企業,而是瞄準整個產業。」奧義賽博科技執行長吳明蔚說,比起傳統人類駭客,AI不只能迅速進攻,攻擊規模更大到難以想像。
台灣資安主管聯盟創辦人暨會長金慶柏點出,在AI能全天候自動掃描、測試攻擊之下,讓過去從未被人類發現的系統漏洞全數現形,是駭客能迅速破門攻入的關鍵。
「不只是台灣,全世界都在面臨AI這波帶來的『弱點海嘯』。」金慶柏指出,全球通用的系統漏洞CVE總數,去年約有四.八萬個,但今年截至十月則超過八.六萬個,已比去年成長七九%,創下歷史新高,顯見系統遭駭風險持續攀升。
當前的AI資安攻擊複雜多變,但吳明蔚觀察,至少存在三種模式值得各界留意。
第一類攻擊,是以「AI速度」助攻「舊攻擊手法」。
未修補的系統漏洞、容易破解的弱密碼,這些長期被駭客瞄準的資安破口,如今在AI協助下,能以前所未見的速度被攻破。
例如今年八月,台灣新創公司Zeabur首次被駭,攻擊者從用戶服務漏洞入侵、找到一把高權限金鑰,只花五小時就進入公司資料庫,公司卻隔了一天才發現;事發後七周,公司發現二度遭駭卻為時已晚,最後被迫停止營運。
「攻擊方的時間單位是『小時』,防守方卻還是『幾天』、『幾周』,這段差距就是損失。」吳明蔚說。
第二類攻擊,是AI自主研發的「全新武器」。最具代表性與殺傷力的,就是近期喧騰一時、得以展開「無差別攻擊」的ARTEX。
ARTEX是今年七月由中國開發者開源釋出的「AI自主滲透測試系統」,操作上就像是一幅「作戰面板」,能一次指揮數百個AI代理人,同時掃描弱點、測試攻擊、執行入侵。如果過去的駭客攻擊,就像飛行員親自駕駛戰鬥機進攻,吳明蔚形容,ARTEX則是有人在幕後一鍵操控,指揮成千數百架無人機群飛、自動攻擊。
日前微軟揭露,中國駭客組織利用ARTEX瞄準逾兩千個雲端客戶進攻,每分鐘執行高達近三千次登入嘗試,部分客戶帳密不到三小時就被破解。
吳明蔚指出,ARTEX的無差別攻擊,瞄準的是整個產業,台灣91APP經調查就是受到ARTEX攻擊,Cyberbiz受害可能也與它有關;數發部長林宜敬近日就坦言,還有五家電商受波及。另外,韓國有十六家金融業爆出的資料外洩事件,背後也有ARTEX的身影。
第三類攻擊,則是瞄準企業內的AI代理人。這項全新的攻擊面,就像是「壞AI」打「好AI」。
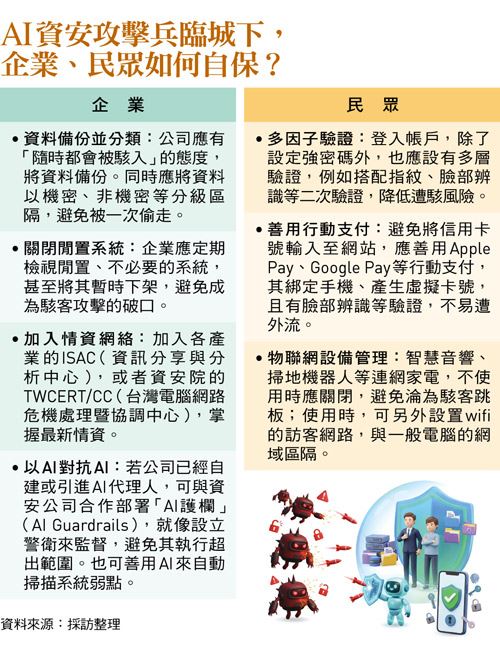
吳明蔚指出,各行各業陸續導入的AI代理人,一旦沒有做好防護措施,就容易被駭客的壞AI操控,雖然台灣近期發生的資安事件仍以前兩類AI攻擊形態為主,「但第三類攻擊的風險仍在增加。」
面對日新月異的資安攻擊手段,若企業發現駭客可疑形跡時,能彼此「通風報信」,將有助於事先預防,這也是政府長期推動情資共享機制的用意。
資安院推情資共享 成效有限
數發部設立的行政法人「國家資通安全研究院」(以下稱資安院)所營運的台灣電腦網路危機處理暨協調中心(TWCERT/CC),就是協助民間企業因應資安事件,並透過公私協力分享資安情報,盼搶在駭客破門前,讓企業先築起城牆。資安院更在二五年五月宣示,目標在該年底讓TWCERT/CC企業會員數從兩千家增至四千家。
但截至今年十月底,TWCERT/CC的企業會員僅二三五○家,另有團體及集團會員一二一七家,並未如期達標,也在今年遭審計部報告直接點名成效不彰。
資安院長龔化中坦言,多數中小企業缺乏資訊或資安人員,是會員規模難以擴大的主因,接下來TWCERT/CC將轉換作法,同步透過社群媒體推播圖卡、向訂閱者發布資安週報,盡可能讓非會員企業,也能落實簡易的預防措施。
他也呼籲,中小企業應盡可能在IT預算裡,撥出五%用於資安,例如委外的資安監控服務等。
近期資安災情加劇,政府機關卻難有著力點,歸根究柢,是因為國內目前並沒有一部直接對應民間企業資安的法律。
《資安法》主管的是公務機關及關鍵基礎設施,並不適用民間;而規範一般企業、機構的《個資法》,至少能從防範個資外洩的角度,以罰鍰促使企業重視資安。問題是《個資法》的法定主管機關「個資會」,組織法已卡在立法院超過一年,難以發揮執法作用。
但元智大學資訊管理系助理教授王仁甫認為,政府部門還是能在既有權責下,端出更積極的方法,真正落實公私協力。
他舉例,數發部可參考金融總會成立的「金融科技發展基金」,邀請產業端共同出資成立「資安發展基金」,輔導中小企業,並且先瞄準電商平台、資訊服務供應鏈等高風險產業試行。而未來違反《個資法》的罰鍰也可以考慮建立法源依據,將罰鍰挹注至基金,專用於資安防護。
王仁甫進一步指出,在「資安發展基金」的基礎下,數發部能設計更多誘因,一步步引導中小企業強化資安。例如,當企業人員完成資安培訓後,政府可提供企業一年的免費防護服務或相關補助,「政府在既有的稽核與宣導的基礎上,還要同步深化資安輔導機制,給予中小企業實質支持。」
借鏡日本 展現國家作戰決心
吳明蔚也建議,在防守端,政府同樣應運用AI工具,優先針對百萬家的中小企業自動掃描弱點,找到漏洞缺失、才能讓業主展開下一步行動。
去年,日本有十二家金融業者曾爆發民眾證券戶遭駭事件,駭客操作民眾帳戶賣出總額高達三.五億美元(約新台幣一一四億元)的股票,吳明蔚觀察,當時日本政府仍持觀望態度、認為是「零星個案」,並未在政策上採取積極行動。
但時隔一年,隨著AI攻勢加劇,高市早苗政府在十一月六日宣布推出「緊急網絡安全措施方案」,撥款一百億日圓(約新台幣二十億元)強化資安,包括以AI工具掃描政府系統漏洞、擴大對中小企業的支援。
儘管台灣數發部近期已成立「先進AI資安風險因應小組」,要運用AI工具強化關鍵基礎設施資安。但吳明蔚擔憂相關預算還不明朗,又限縮在特定設施,恐怕趕不上AI鋪天蓋地攻勢,建議可參考日本經驗,「AI的無差別攻擊並不會區分『關鍵基礎設施』、『大企業』或『小企業』。」
隨著AI技術被用於資安戰,若要使企業建立基礎防護,絕對需要國家級的戰力投入。
數位發展部長林宜敬表示,將運用AI強化政府資安防禦;但外界也呼籲,應積極協助民間資安。
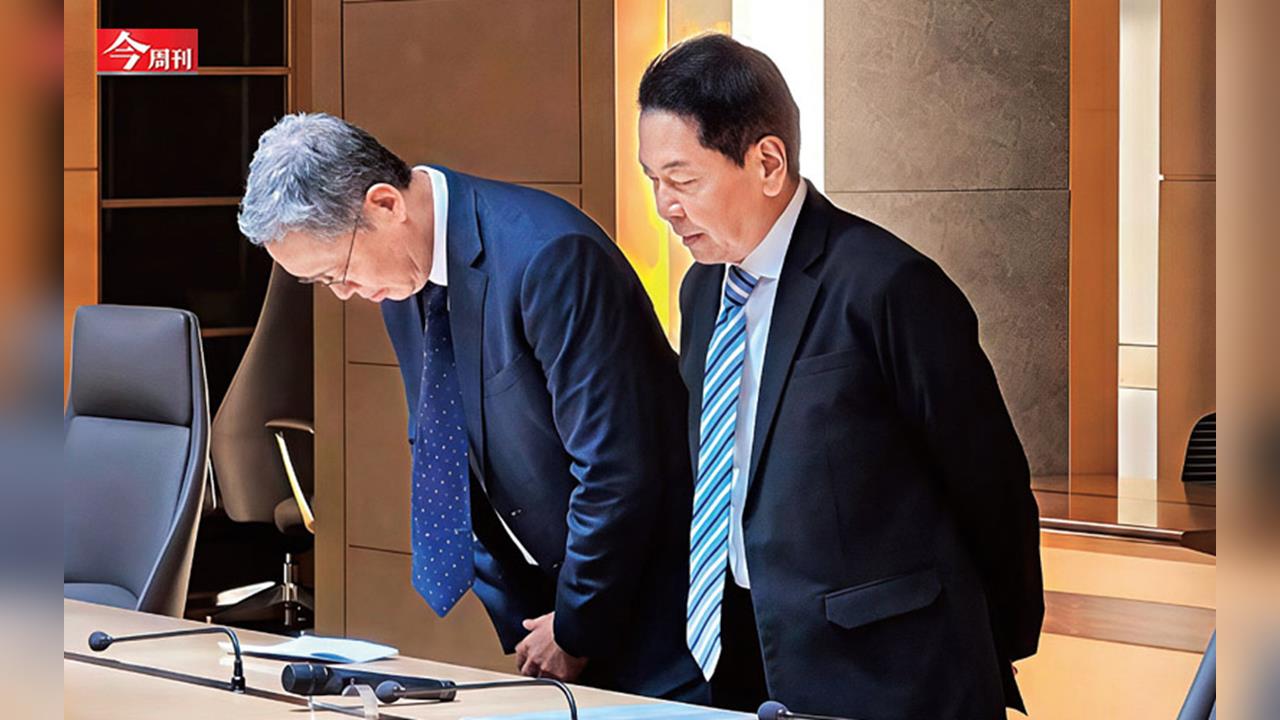
永豐銀在11月3日爆發資安事件、民眾帳戶遭盜轉,董事長曹為實、總經理莊銘福臨時召開記者會道歉。
(閱讀全文)
延伸閱讀:
4年賺6千萬,1個月歸零!醫師爆倉告白:台積電期貨早上8:45全斷頭「我手抖到不行」…賺上億改買0050退休夢碎
不存0056!工程師40歲提早退休,砍光高股息只留「0050+定存」:1000萬靠這招永遠花不完
《民視新聞網》提醒您:內容僅供參考,投資人於決策時應審慎評估風險,並就投資結果自行負責。